



Ciberdefensas en Salud:
Phishing, Smishing, Pretexting y Vishing
Guía técnica y operativa para blindar la atención médica, identificar engaños en dispositivos móviles y resguardar la confidencialidad de la Historia Clínica Electrónica.
Editorial: La Ciberseguridad es Seguridad del Paciente
El tiempo clínico y la urgencia operativa: Terreno fértil para el cibercrimen
En los pasillos de un centro de salud o un hospital, el tiempo es un recurso crítico que no se puede pausar. Médicos, enfermeros y personal administrativo desempeñan sus funciones bajo una intensa presión asistencial, atendiendo pacientes de urgencia y gestionando guardias extensas. Los ciberdelincuentes conocen a fondo esta dinámica: estructuran sus ataques apostando a que la fatiga o la prisa provoquen una reacción automática antes de cualquier verificación cuidadosa.
Frente al viejo paradigma que tacha al usuario como el "eslabón más débil", en salud la perspectiva debe transformarse radicalmente: el equipo clínico y administrativo representa la primera línea de defensa activa de la institución. Proteger los sistemas hospitalarios no es una labor informática aislada; es garantizar la continuidad de los servicios y asegurar que la vida y la privacidad de los pacientes no se pongan en riesgo por interrupciones operativas.
Así como la higiene de manos es un acto clínico natural e indispensable para prevenir infecciones intrahospitalarias, la higiene digital y la vigilancia de contraseñas deben asumirse como hábitos automáticos para proteger vidas.
El Valor de los Datos Clínicos y el Impacto Asistencial
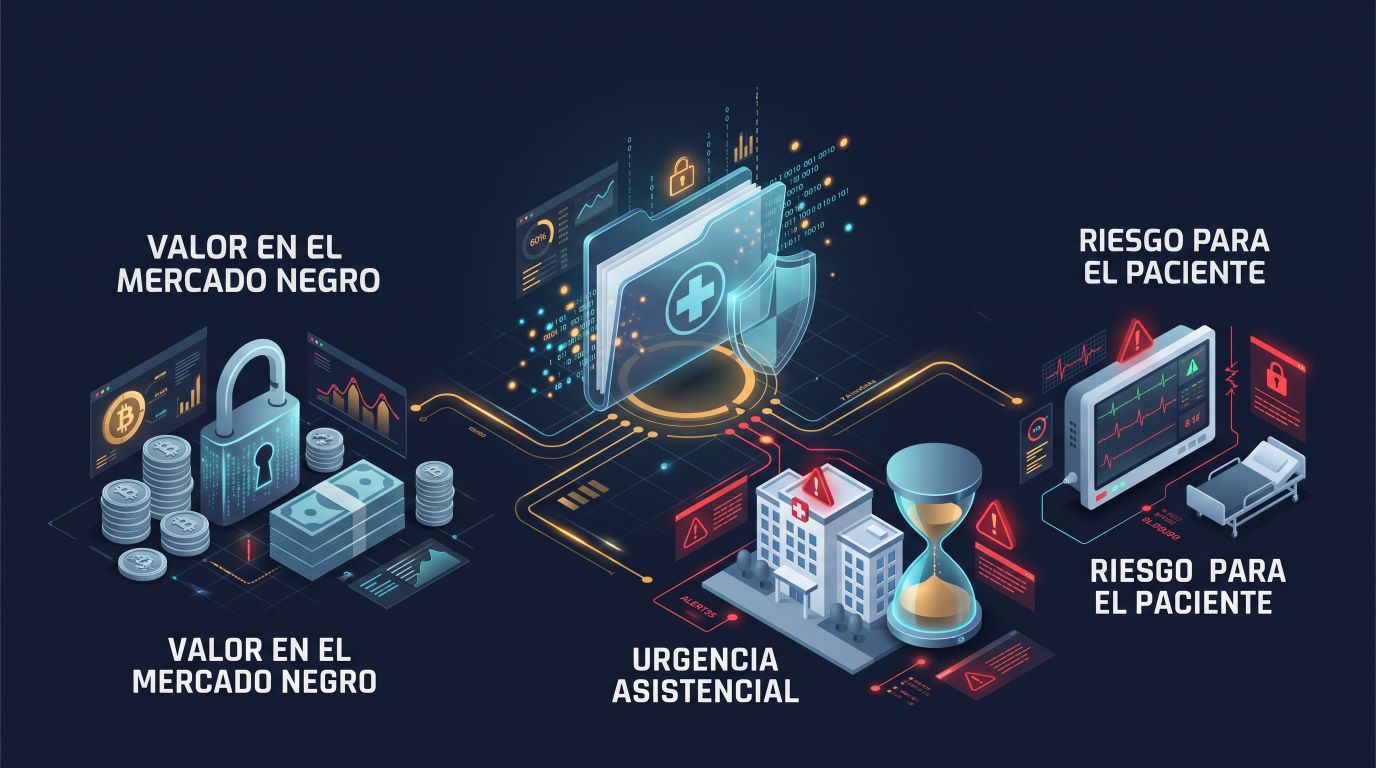
¿Por qué la salud es un blanco prioritario?
Un expediente de Historia Clínica Electrónica (HCE/EHR) puede cotizarse hasta diez veces más que los datos de una tarjeta de crédito en la dark web. Reúne filiación completa, diagnósticos patológicos, historial farmacológico y datos de identidad que no pueden cancelarse o revocarse con una simple llamada bancaria.
Un centro asistencial no puede tolerar interrupciones prolongadas en sus operaciones. Esta dependencia convierte a las instituciones en blanco predilecto para el secuestro de datos (ransomware) derivado de una intrusión previa mediante ingeniería social.
La vulneración de credenciales médicas compromete la atención real: causa suspensión de cirugías programadas, retraso en terapias oncológicas y bloqueo del acceso a análisis de laboratorio urgentes.
Escenarios Críticos: Phishing, Smishing y Pretexting en Acción
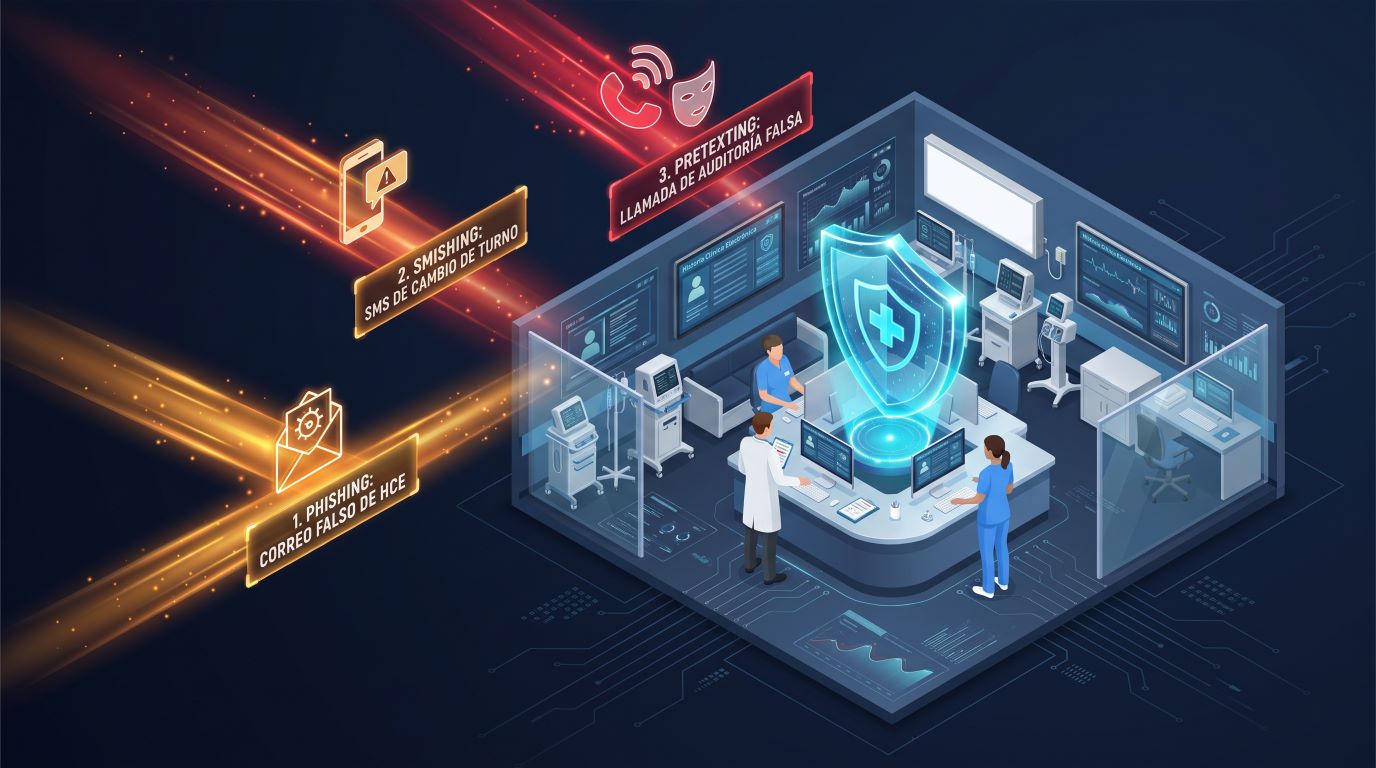
Los ciberataques en centros médicos explotan la intersección de tres factores clave: la urgencia asistencial, el alto valor de los datos clínicos y la imposibilidad de suspender operaciones. La ingeniería social aprovecha estos elementos para que el personal responda antes de evaluar el peligro.
Un médico que corre entre consultorios recibe un correo supuestamente de soporte del sistema de Historia Clínica Electrónica advirtiendo sobre una actualización crítica. Bajo presión, hace clic para iniciar sesión y, en segundos, entrega el acceso a miles de expedientes de pacientes.
Una enfermera recibe un SMS: "Tu horario de turno ha cambiado. Haz clic aquí para confirmar". Llega en el momento de mayor carga del día; al pulsar el enlace, un malware móvil se infiltra silenciosamente hacia la red interna del hospital.
Estudio de Caso Real: Asante Healthcare
Una serie de ataques coordinados tuvo como objetivo a los trabajadores de la red hospitalaria Asante Healthcare. Los ciberdelincuentes combinaron dos métodos de ingeniería social dirigida:
- Suplantación de pacientes y cuidadores: Llamadas fraudulentas donde los estafadores inventaron historias convincentes para extraer contraseñas e historiales médicos.
- Falso soporte técnico de TI: Llamadas dirigidas a médicos haciéndose pasar por el equipo interno de informática para solicitar claves y vulnerar las computadoras del hospital.
Phishing: Mapeo del Ataque por Correo Electrónico
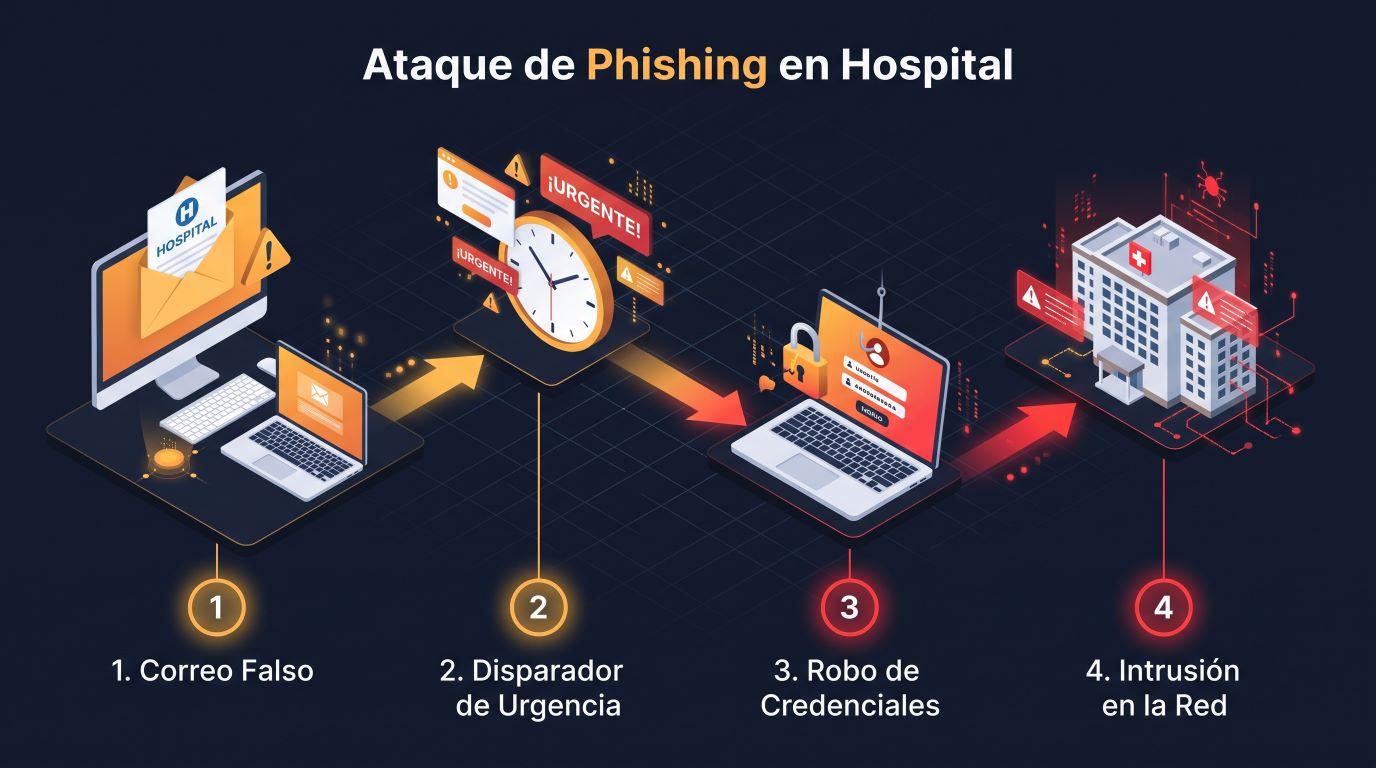
El Phishing es el vector de entrada más común y devastador en el sector salud. Tanto si una campaña está altamente dirigida (spear phishing) como si se envía de forma masiva, comienza con un mensaje malintencionado que imita a una organización de confianza.
El ataque explota el miedo y la urgencia (notificaciones de suspensión de cuenta, pérdida de información o advertencias disciplinarias) para forzar una respuesta apresurada sin margen de reflexión. Las plantillas de ataque evolucionan constantemente para evadir filtros automáticos de correo, por lo que la barrera decisiva es el criterio humano. Un solo clic involuntario puede abrir la brecha para una infección de ransomware en toda la red hospitalaria.
Laboratorio Visual de Phishing: Análisis Forense de Correos Reales
Haga clic sobre cualquier correo para ampliar la imagen y examinar el remitente en detalle.
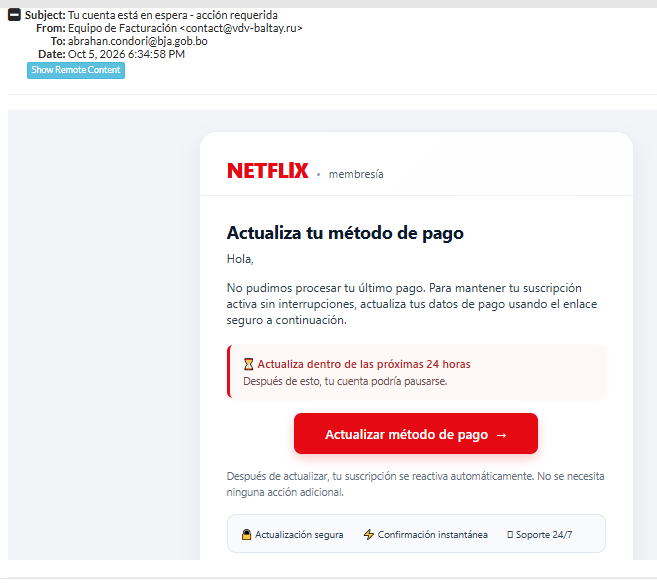 Clic para ampliar
Señuelo: Mensaje de facturación fallida exigiendo actualizar la tarjeta dentro de las 24 horas para evitar pausar la cuenta.
Evidencia técnica: Remitente bajo el dominio ruso contact@vdv-baltay.ru, ajeno al servicio oficial.
Regla: Jamás utilice el correo institucional del hospital para compras o servicios de entretenimiento personales.
 Clic para ampliar
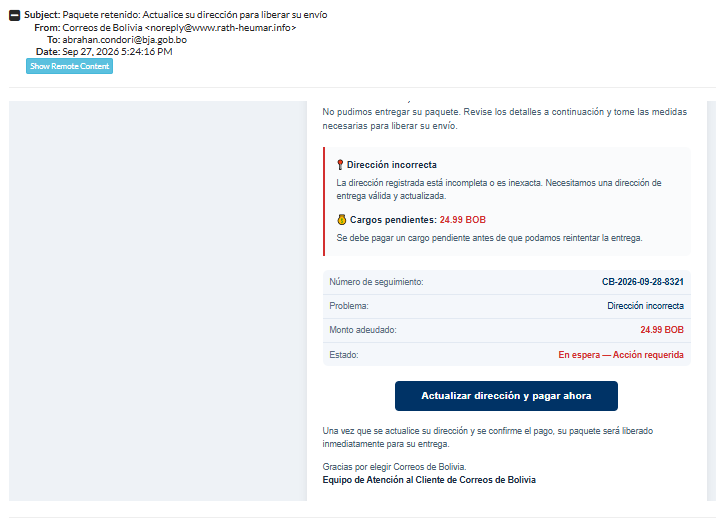
Señuelo: Supuesto paquete retenido por "dirección errónea" exigiendo un pago mínimo de 24.99 BOB para liberarlo.
Evidencia técnica: Remitente externo noreply@www.rath-heumar.info, sin relación con el Estado.
Regla: Los montos mínimos en moneda nacional buscan derribar la desconfianza para robar tarjetas bancarias completas.
 Clic para ampliar
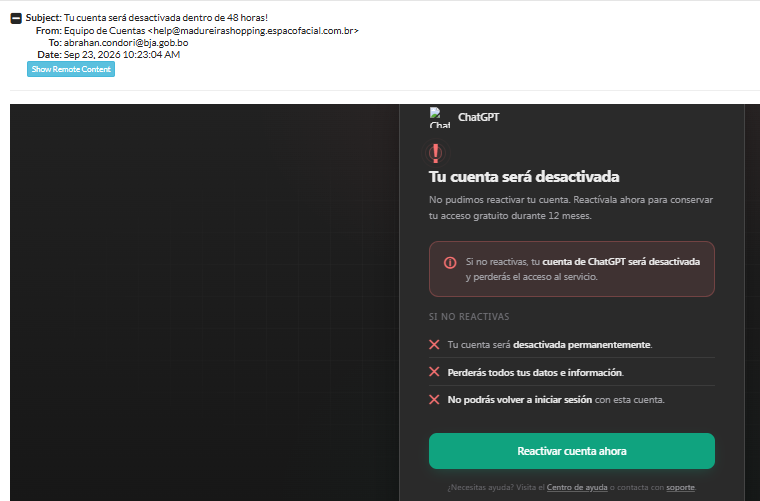
Señuelo: Alerta de desactivación en 48 horas con advertencia de "perderás todos tus datos e información".
Evidencia técnica: Dominio ajeno help@madureirashopping.espacofacial.com.br.
Regla: La urgencia extrema fabricada apunta a forzar el ingreso de claves laborales en portales clones.
Smishing: La Amenaza Móvil en el Entorno Hospitalario
El Smishing traslada la ingeniería social a los mensajes de texto (SMS) y aplicaciones como WhatsApp. En el entorno hospitalario, donde el personal clínico está en constante movimiento y coordinando guardias desde el móvil, este vector es extremadamente crítico.
Las pantallas pequeñas truncan las URLs completas. La sobrecarga de guardias reduce el nivel de inspección y los celulares personales a menudo carecen de firewalls institucionales.
Falsas confirmaciones de turnos ("Su rol de turno ha cambiado, confirme aquí"), avisos de recetas listas en farmacia o alertas de contraseña de portal vencida.
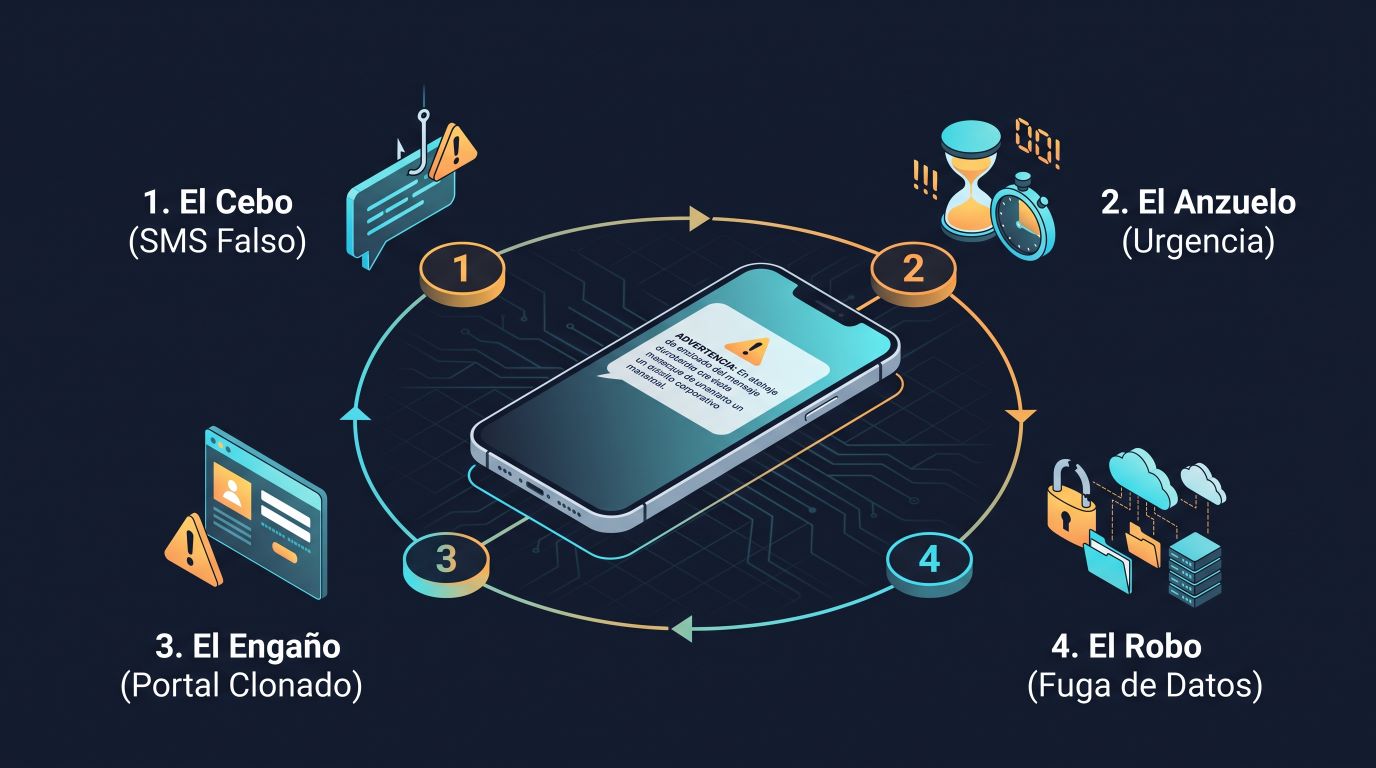
El Ciclo de 4 Fases del Smishing:
- 1. El Cebo: Mensaje con tono oficial aparentando ser el banco, soporte o dirección médica.
- 2. El Anzuelo: Creación de pánico o urgencia inmediata que bloquea el análisis reflexivo.
- 3. El Engaño: Redirección a un portal idéntico para robar accesos o instalar malware espía.
- 4. El Robo: Extracción de cuentas, intrusión a la red hospitalaria o reventa de datos clínicos.
Laboratorio Visual de Smishing: Análisis Forense Móvil
Haga clic sobre las capturas de chat para ampliar los mensajes y examinar las URLs fraudulentas.
 Clic para ampliar
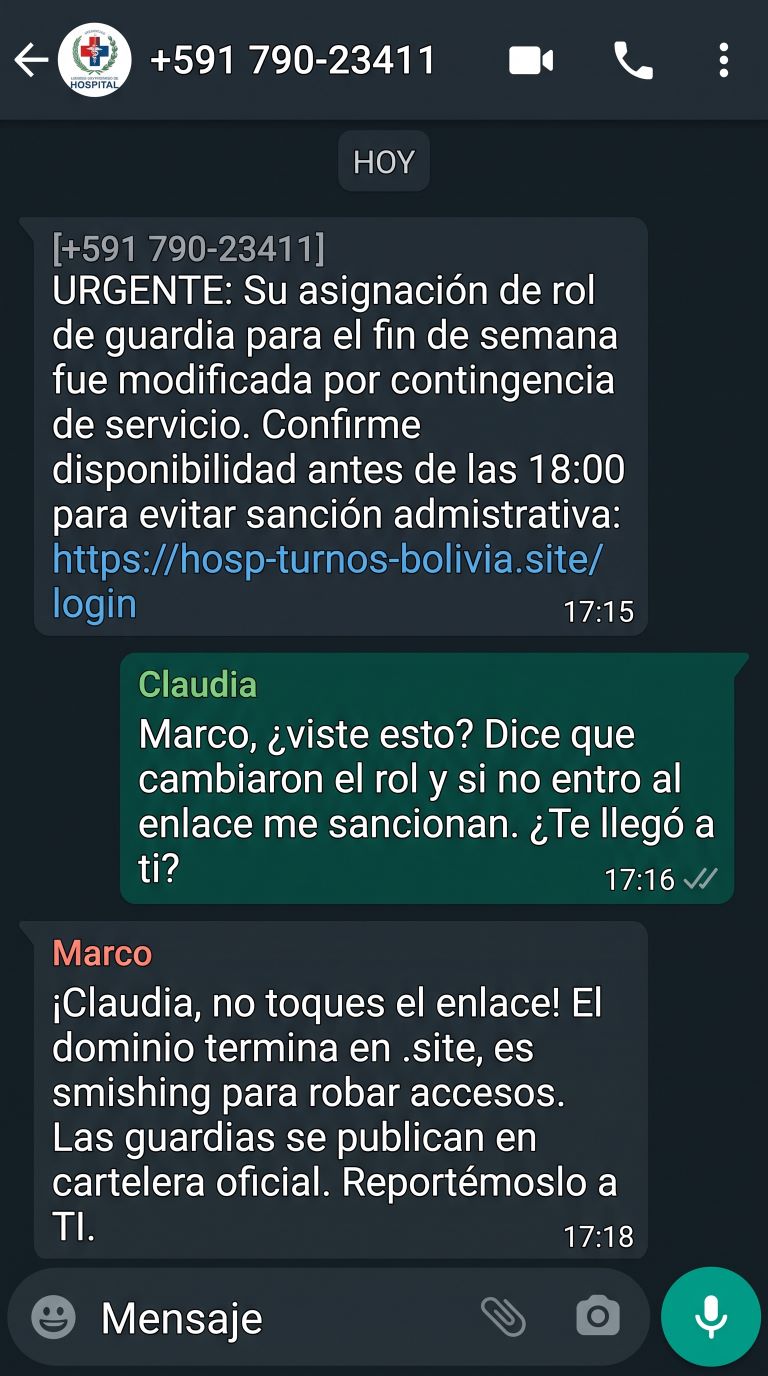
Señuelo: Mensaje por SMS/WhatsApp advirtiendo cambio de rol y sanción administrativa si no se confirma antes de las 18:00.
Evidencia técnica: Enlace hacia hosp-turnos-bolivia.site/login con dominio .site, totalmente ajeno a la red oficial del hospital.
Regla: Los roles de guardia se informan por memorándum oficial o pizarrón clínico; jamás entregue credenciales por enlaces recibidos en mensajería privada.
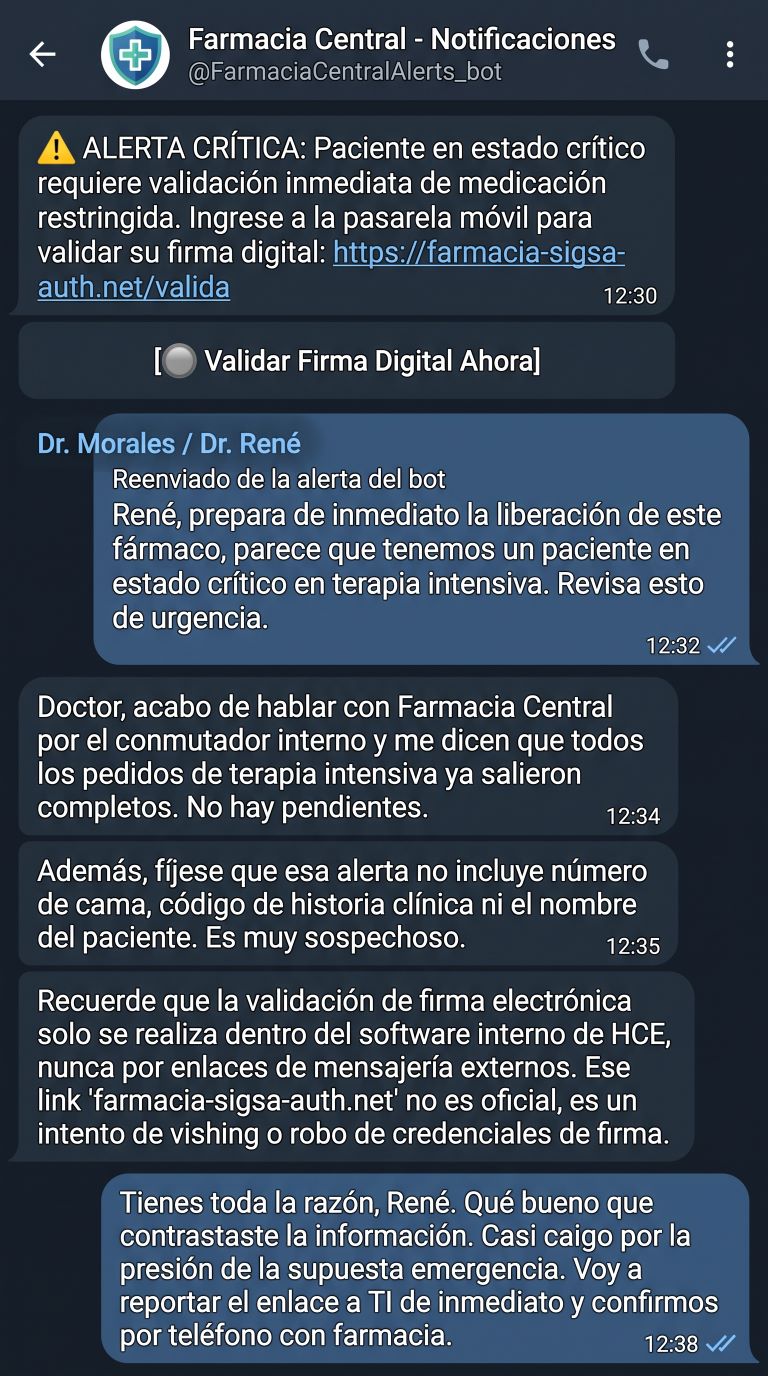 Clic para ampliar
Señuelo: Alerta falsa de paciente crítico en terapia intensiva exigiendo validar la firma digital médica de urgencia.
Evidencia técnica: Portal clonado en farmacia-sigsa-auth.net diseñado para capturar el token de firma digital y robar recetas médicas.
Regla: La firma digital institucional se valida estrictamente dentro del software de HCE hospitalario, jamás desde enlaces externos recibidos por mensajería móvil.
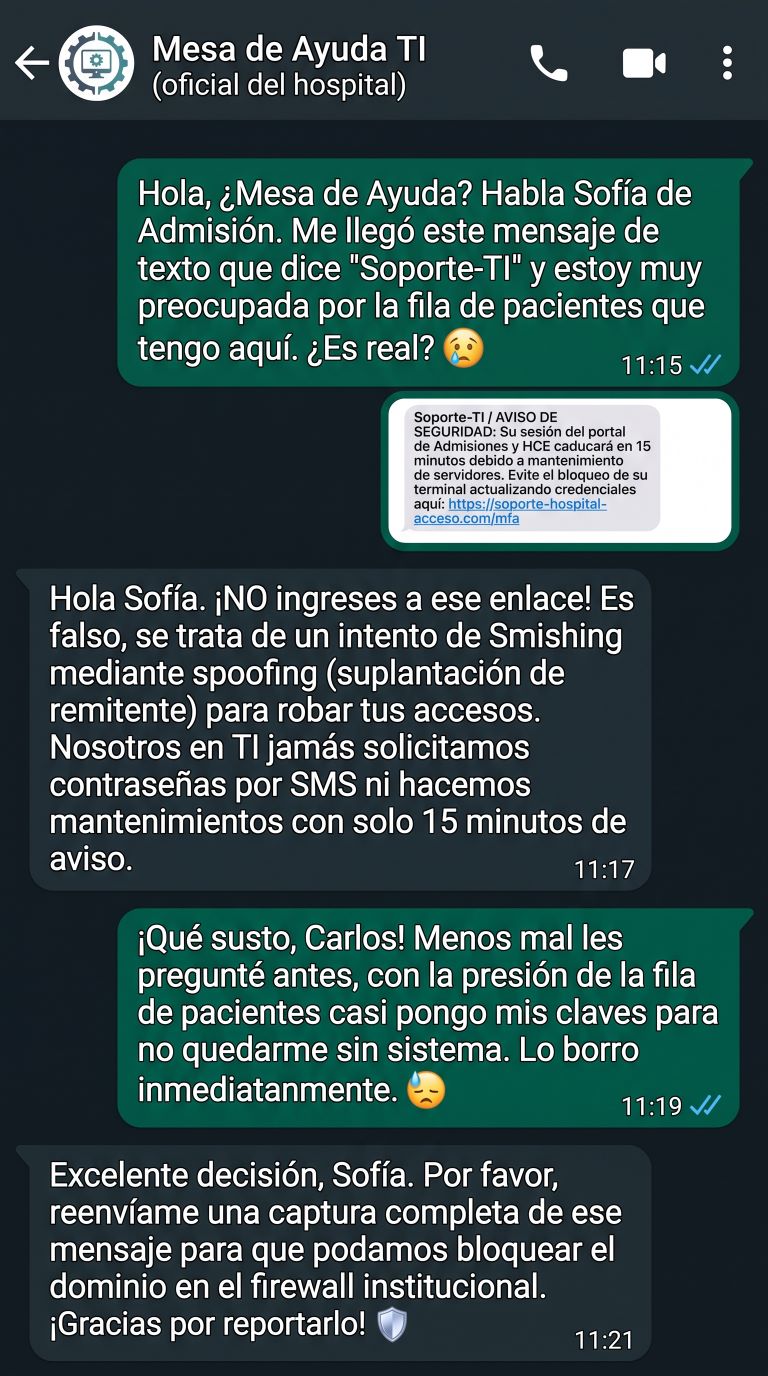 Clic para ampliar
Señuelo: SMS con remitente falsificado "Soporte-TI" alertando que la sesión caducará en 15 minutos en plena fila de pacientes.
Evidencia técnica: SMS Spoofing que redirige a soporte-hospital-acceso.com/mfa para sustraer cuentas del portal de admisiones.
Regla: El personal de soporte de TI nunca solicita actualización de contraseñas por enlaces de SMS ni realiza cortes sin circular previa.
Pretexting: El Arte de la Manipulación Argumental
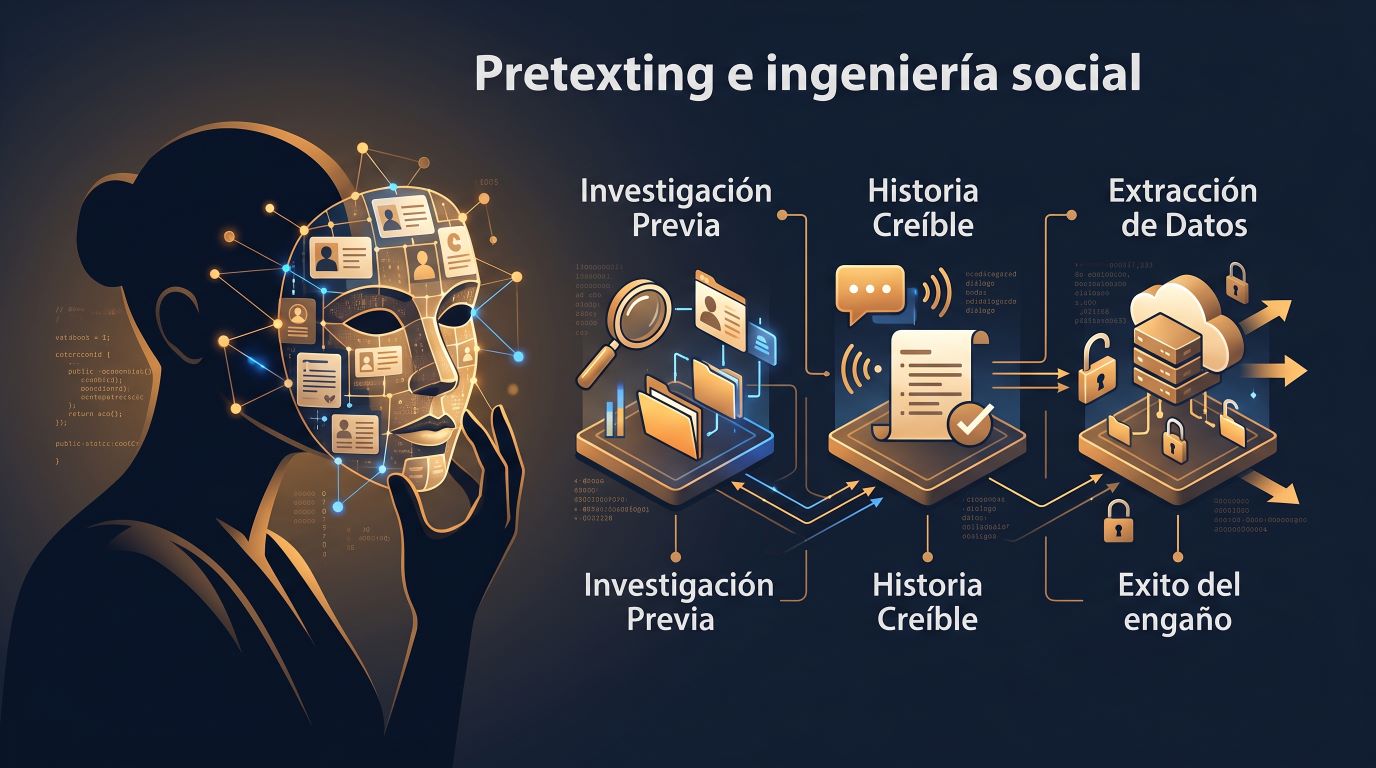
A diferencia del phishing masivo, el Pretexting es una técnica dirigida donde el atacante inventa una historia o escenario convincente (un "pretexto") para ganarse la confianza del personal de salud y persuadirlo de romper los protocolos de seguridad.
Los estafadores investigan previamente a la víctima en redes profesionales (LinkedIn) y directorios públicos del hospital. Conocen los nombres de jefes de servicio, proveedores de software clínico y colegas, empleando esos datos para entablar una relación cercana (rapport) que hace que el funcionario baje la guardia.
Tácticas más peligrosas en hospitales:
- Suplantación de Soporte Técnico (IT Support): Llamadas o mensajes afirmando que el ordenador del consultorio tiene fallas críticas, solicitando contraseñas o el control remoto del equipo.
- Compromiso del Correo Directivo (BEC): Mensajes fingiendo ser el Director Ejecutivo del hospital solicitando transferencias o listados confidenciales con urgencia máxima.
- Falsos Auditores de Calidad o Acreditación: Sujetos que exigen acceso inmediato a expedientes de pacientes alegando inspecciones ministeriales de emergencia.
Laboratorio Visual de Pretexting: Casos Clínicos en Bolivia
Haga clic sobre las capturas para ampliar los diálogos y analizar las técnicas de manipulación psicológica.
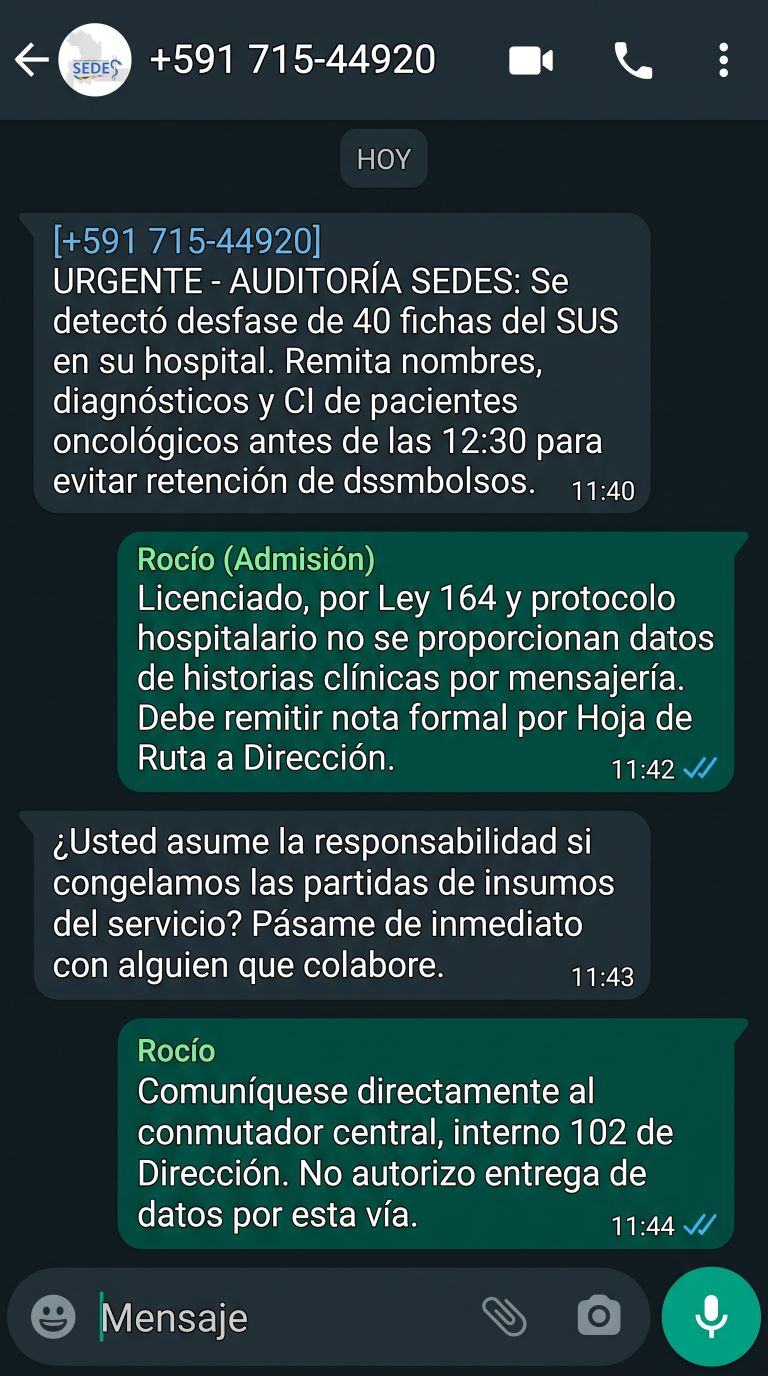 Clic para ampliar
Pretexto: Un supuesto fiscalizador del SEDES exige por mensaje o llamada datos de filiación y diagnósticos oncológicos del SUS bajo amenaza de retención de fondos.
Respuesta segura: La recepcionista exige nota oficial formal por Hoja de Ruta institucional y rechaza la entrega de datos por canales no verificados.
Regla: Por Ley 164 y secreto profesional, jamás se entregan datos de pacientes o historias clínicas por teléfono o mensajería instantánea.
 Clic para ampliar
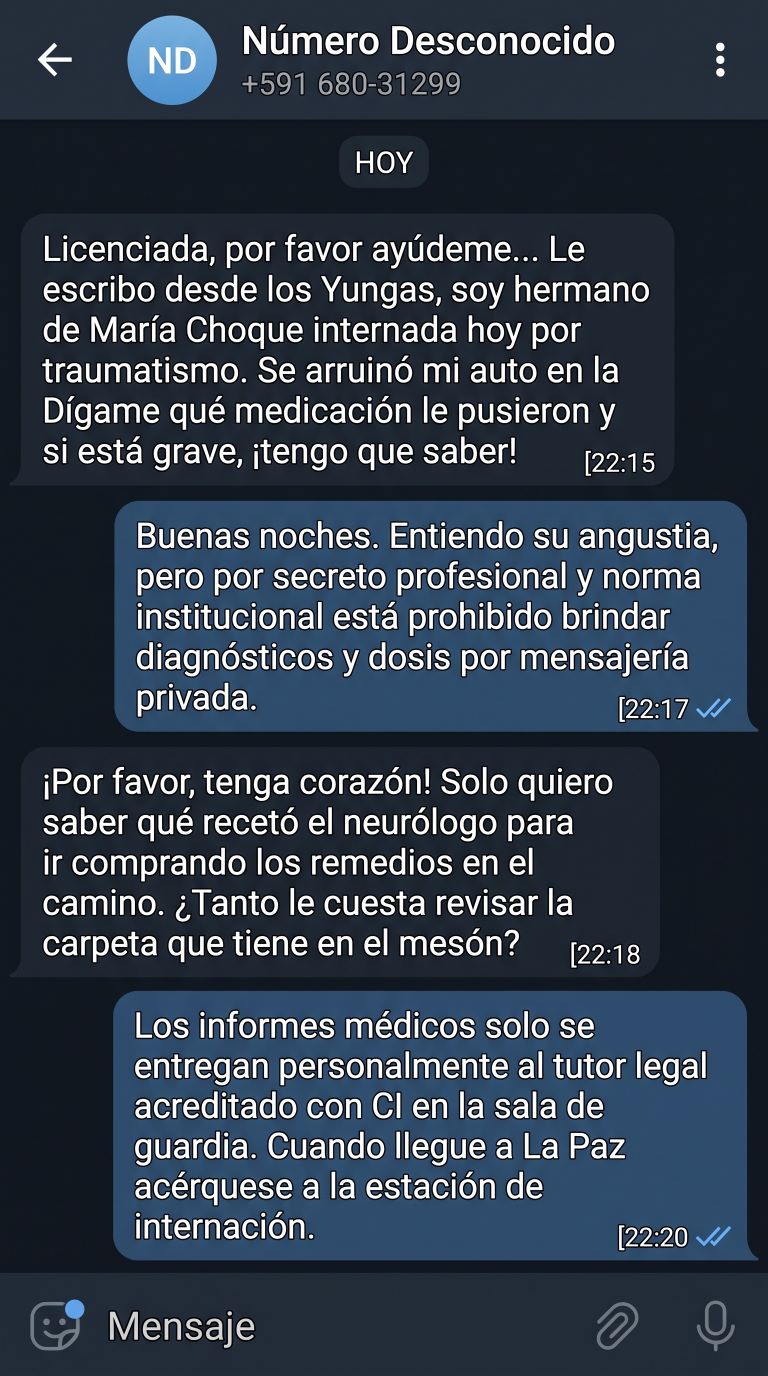
Pretexto: Un interlocutor finge estar varado en carretera y suplica conocer la medicación y estado de una paciente internada para vulnerar el secreto médico.
Respuesta segura: La enfermera de guardia mantiene la calma y aclara con firmeza que los informes médicos se entregan exclusivamente de forma presencial con CI.
Regla: La compasión y la empatía son valores médicos que los atacantes manipulan para quebrar la confidencialidad de los expedientes clínicos.
 Clic para ampliar
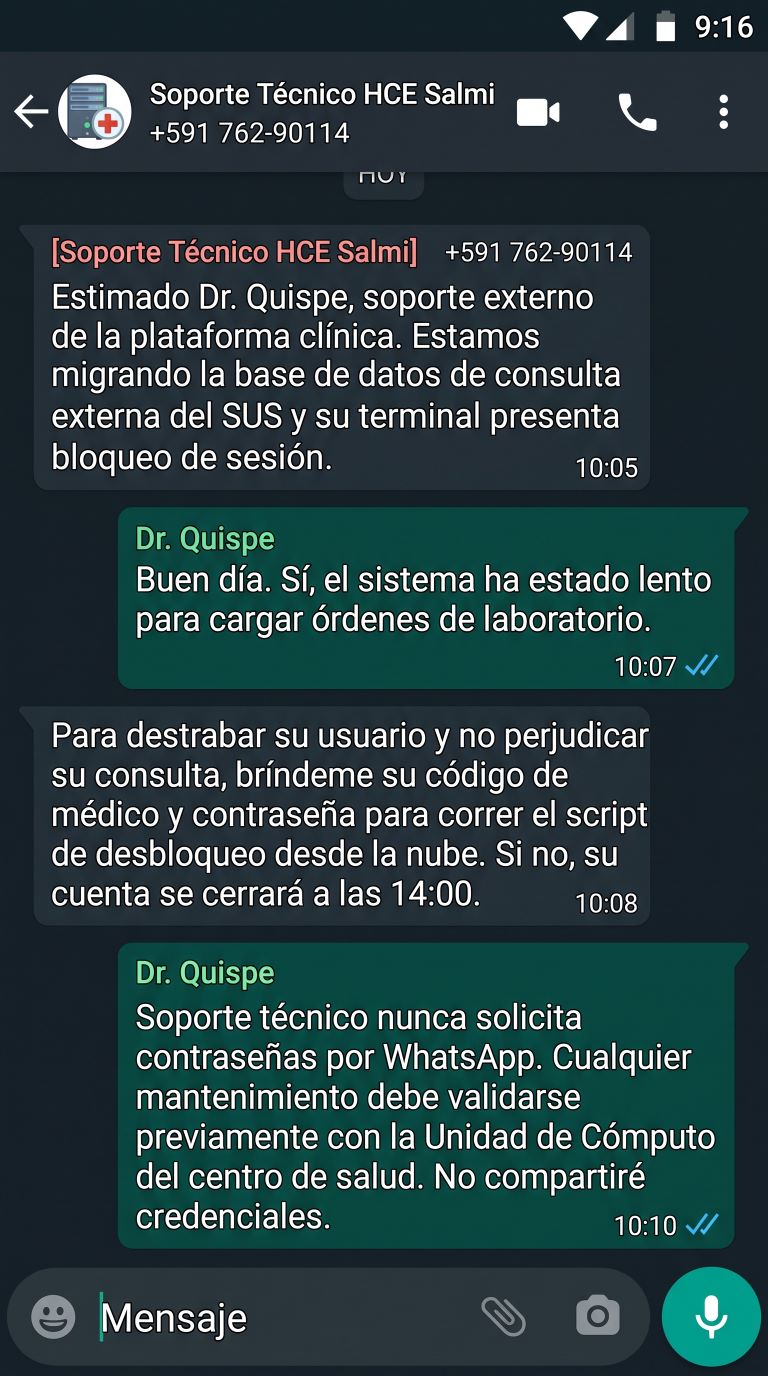
Pretexto: Un supuesto técnico externo afirma que la máquina del médico bloquea el servidor del SUS y le solicita su código y contraseña para "destrabarlo".
Respuesta segura: El médico recuerda que los técnicos jamás piden contraseñas y exige la validación formal de la Unidad de Cómputo del centro.
Regla: Ningún proveedor legítimo ni técnico de TI solicita credenciales por teléfono o chat. Las contraseñas institucionales son intransferibles.
Vishing: Suplantación de Voz y Clonación con IA
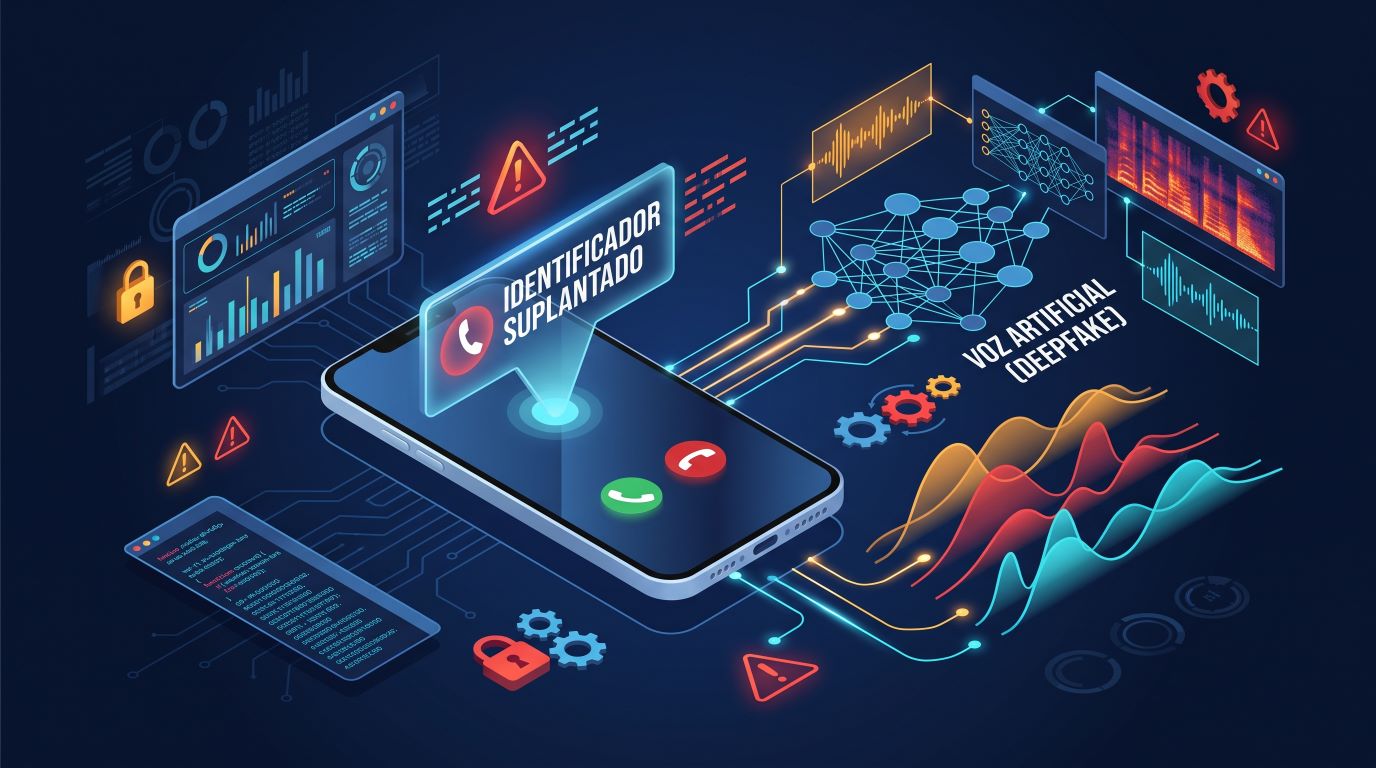
El Vishing (Voice Phishing) combina la tecnología telefónica con la manipulación humana. Al ser una llamada directa, genera una sensación natural de cercanía y credibilidad que suele eludir las sospechas.
Los atacantes manipulan la red para que en la pantalla del receptor aparezca el número oficial del conmutador central del hospital, de un banco o del ministerio.
Mediante Inteligencia Artificial, los ciberdelincuentes pueden replicar la voz exacta de directores médicos o colegas para exigir códigos de acceso o transferencias urgentes.
Llamadas a salas de enfermería fingiendo ser familiares desesperados que exigen información de pacientes internados, explotando la empatía del personal para vulnerar la privacidad médica.
Impacto Real: Un ataque de Vishing afectó a la plataforma Retool, permitiendo a los atacantes eludir el doble factor y vulnerar la nube de 27 clientes en minutos. En un hospital, una intrusión de este tipo compromete la red completa de Historias Clínicas.
Los Cinco Pilares de la Seguridad de la Información en Salud
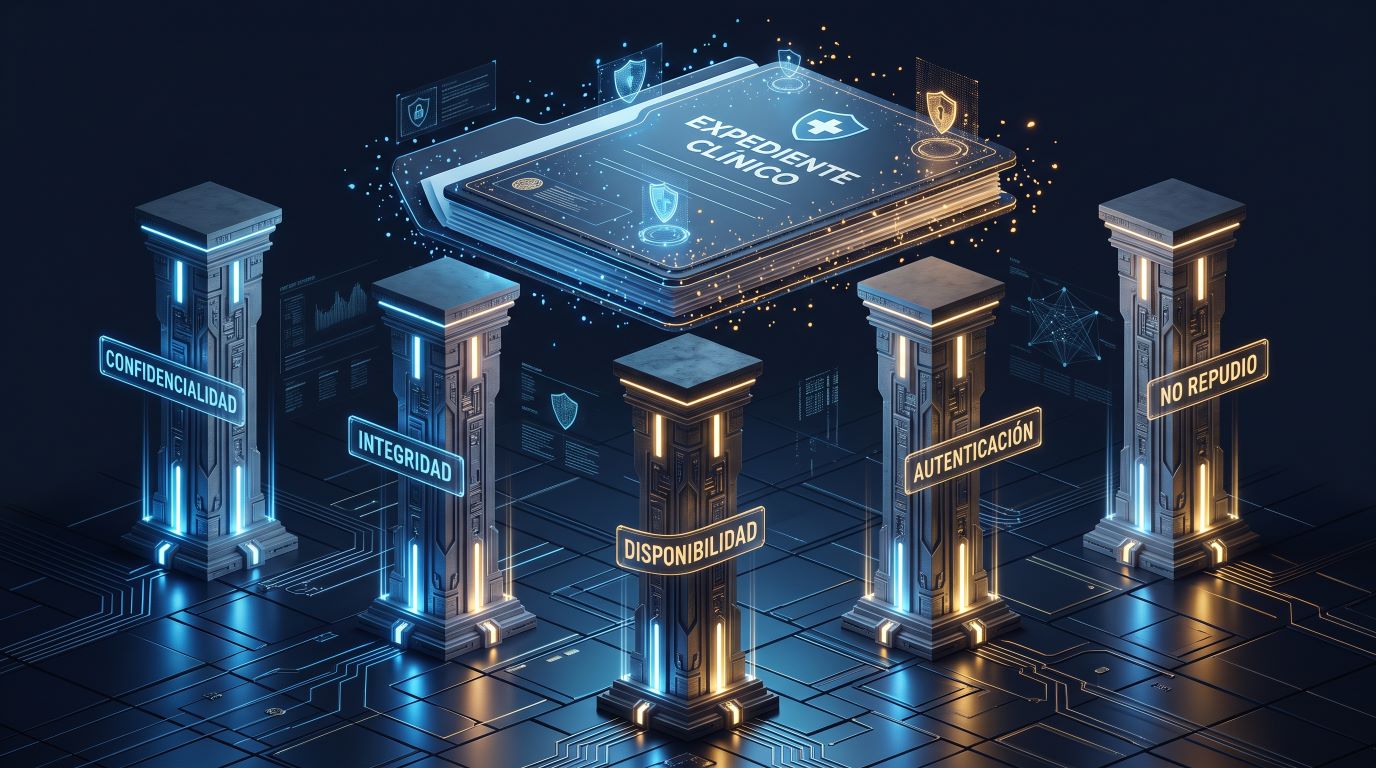
La seguridad hospitalaria ha evolucionado más allá de la tríada tradicional (Confidencialidad, Integridad y Disponibilidad), integrando dos principios obligatorios para la validez técnica y legal del acto médico digital:
Acceso bajo el principio del "mínimo necesario": cada profesional accede únicamente a los datos indispensables para su función asistencial.
Garantía de que las dosis, diagnósticos y notas quirúrgicas se conserven exactas y sin alteraciones no autorizadas.
Sistemas clínicos y monitores accesibles las 24 horas del día, los 7 días de la semana, evitando parálisis en la atención médica.
Validación certera de la identidad: certeza técnica de que quien prescribe o atiende es verdaderamente quien dice ser.
Garantía técnica y jurídica de que el emisor de una firma digital, receta electrónica o alta clínica no puede desconocer ni negar su autoría en el expediente.
Autoevaluación de Conocimientos
Mida su nivel de preparación y concientización frente al Phishing, Smishing y la manipulación social. Seleccione una opción por pregunta y presione el botón de evaluación final.
Conclusiones y Resumen Ejecutivo
La seguridad de la información en salud no es un trámite administrativo ni una capacitación anual obligatoria que se olvida con los meses. Constituye un componente esencial de la calidad médica y de la seguridad del paciente. Identificar una llamada engañosa, verificar un dominio antes de ingresar credenciales y desconfiar de una urgencia artificial son decisiones individuales que evitan catástrofes colectivas.
El blindaje institucional del sistema de salud reside en la disciplina del equipo de primera línea: cuando el personal clínico y administrativo incorpora la higiene digital en sus tareas cotidianas, la institución se vuelve invulnerable ante la ingeniería social.
¡Gracias por su compromiso con la seguridad!
La protección de los datos de salud la construimos entre todos. Ante cualquier sospecha de phishing, smishing o vishing, comuníquese de inmediato con el área técnica.
Área de Tecnologías de la Información • Gestión 2026